-
المستندات الخبيثة (Malicious Documents)
مقدمة تُعد المستندات من أكثر الوسائل شيوعًا لتبادل المعلومات. تتعدد استخداماتها لتشمل التقارير، المقترحات، والعقود، مما يجعلها جزءًا لا يتجزأ من العمليات اليومية للمؤسسات والأفراد على حد سواء. نظرًا لانتشارها الواسع، أصبحت المستندات أيضًا ناقلاً شائعًا للهجمات السيبرانية. يستغل المهاجمون هذه المستندات لتسليم البرمجيات الخبيثة (Malware)، سرقة المعلومات الحساسة، أو شن هجمات التصيّد الاحتيالي (Phishing).…
-

أمن واجهات برمجة التطبيقات (APIs Security)
مقدمة تعد واجهات برمجة التطبيقات (Application Programming Interfaces – APIs) العمود الفقري للتطبيقات الحديثة والخدمات المتصلة. من تطبيقات الهاتف المحمول وخدمات الويب إلى إنترنت الأشياء (IoT) والأنظمة السحابية المعقدة، تعمل واجهات برمجة التطبيقات كموصلات حيوية، مما يتيح للأنظمة البرمجية المختلفة التواصل ومشاركة البيانات والوظائف بسلاسة. ومع تزايد اعتماد المؤسسات على واجهات برمجة التطبيقات لدفع التحول…
-
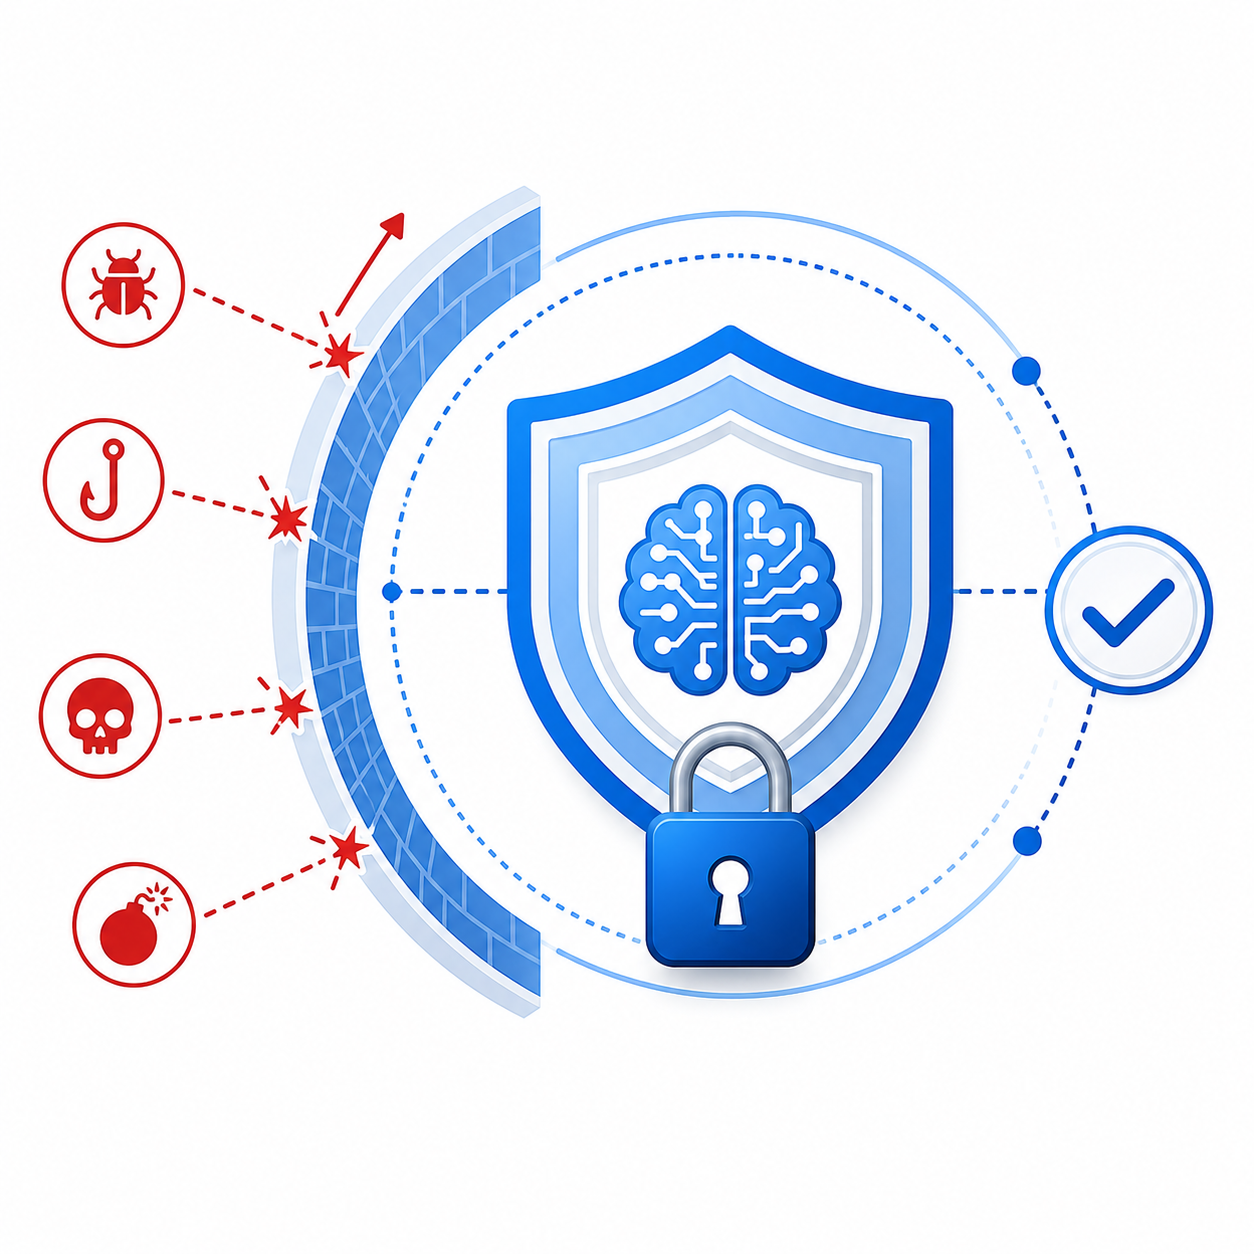
أمن الذكاء الاصطناعي (AI Security)
مقدمة أحدث دمج الذكاء الاصطناعي (AI) في تطبيقات المؤسسات تحولاً جذرياً في المشهد الأمني. بينما كانت الشركات سابقاً تمتلك فهماً واضحاً لمساحات الهجوم (Attack Surface) التقليدية – مثل تطبيقات الويب ونقاط نهاية API وقواعد البيانات وطبقات المصادقة – فإن إدخال مكونات الذكاء الاصطناعي يُحدث ثورة في هذا الفهم. يعالج هذا المقال التحديات الأمنية الجديدة التي…
-

هجمة الوسيط (MITM Attack)
مقدمة تعد الاتصالات عبر الإنترنت في الوقت الحالي شريان الحياة للعمل، والتواصل الاجتماعي، والمعاملات المالية. نثق في أن رسائلنا وبياناتنا تنتقل بأمان بين المرسل والمستقبل دون تدخل، لكن الحقيقة قد تكون أكثر تعقيدًا. فخلف الكواليس، يكمن تهديد خفي يعرف بـ هجمة الوسيط (Man-in-the-Middle – MITM)، أو كما تسمى أحيانًا “هجمة المسار (on-path attack)”، وهي استراتيجية…
-

كسر قيود الذكاء الاصطناعي (AI Jailbreaking)
مقدمة بصفتنا متخصصين في مجال الأمن السيبراني، ندرك جيداً أن كل تقدم تكنولوجي يحمل في طيّاته فرصاً هائلة وتحديات أمنية متجدّدة. ومع صعود نماذج الذكاء الاصطناعي التوليدي، وخاصة نماذج اللغة الكبيرة (LLMs – Large Language Models)، التي أصبحت جزءاً لا يتجزأ من حياتنا الرقمية، يبرز مصطلح “كسر قيود الذكاء الاصطناعي (AI Jailbreaking)” كأحد أبرز المخاطر…
-
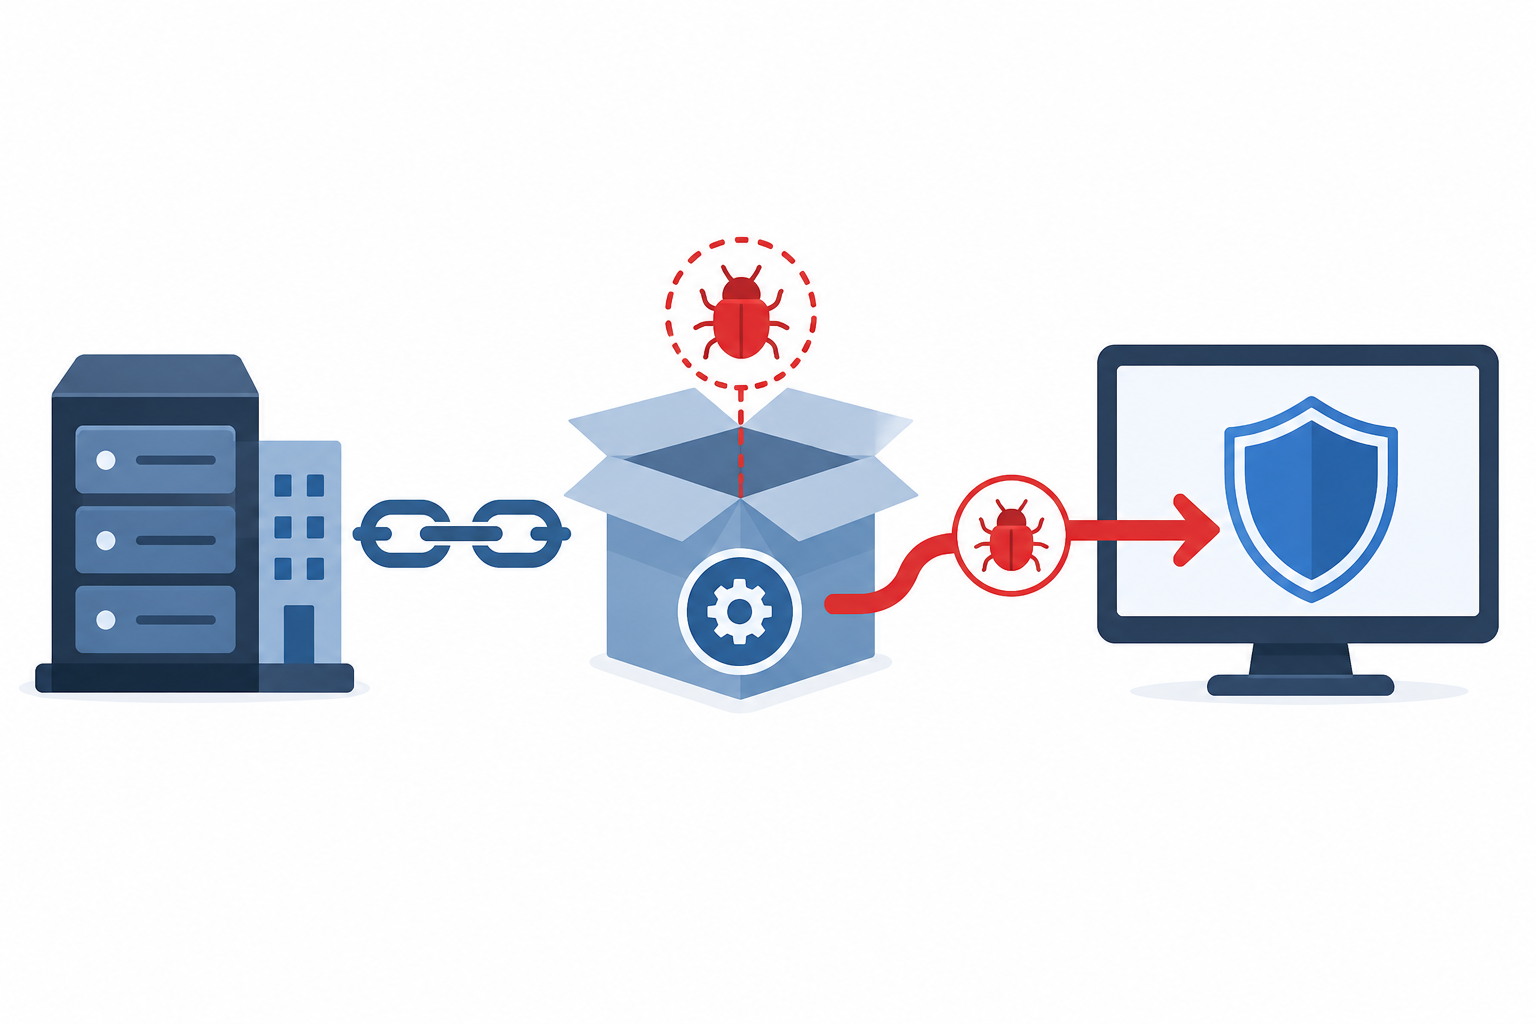
هجمات سلسلة التوريد (Supply Chain Attacks)
مقدمة في مشهد رقمي تتشابك فيه الأنظمة والخدمات لتشكّل نسيجاً معقداً من الاعتمادية المتبادلة، برزت هجمات سلسلة التوريد السيبرانية (Supply Chain Attacks) كأحد أخطر التهديدات وأكثرها تطوراً. لم يعد التركيز ينصب فقط على تحصين الأنظمة الداخلية للمؤسسات الكبرى، بل امتد ليشمل الدفاع عن كل حلقة في سلسلة الموارد التي تعتمد عليها هذه المؤسسات. هذه الهجمات…
-

هجمات حجب الخدمة (DoS Attacks)
مقدمة أصبحت الخدمات عبر الإنترنت شريان الحياة للعديد من الشركات والمؤسسات والأفراد. من منصات التجارة الإلكترونية إلى البنوك الرقمية، ومن أنظمة الرعاية الصحية إلى البنية التحتية الحيوية، يعتمد الجميع على توافر هذه الخدمات واستقرارها. ومع هذا الاعتماد المتزايد، تتزايد أيضاً المخاطر السيبرانية التي تهدد هذا التوافر، وفي صلب هذه المخاطر تقف هجمات حجب الخدمة (Denial…
-
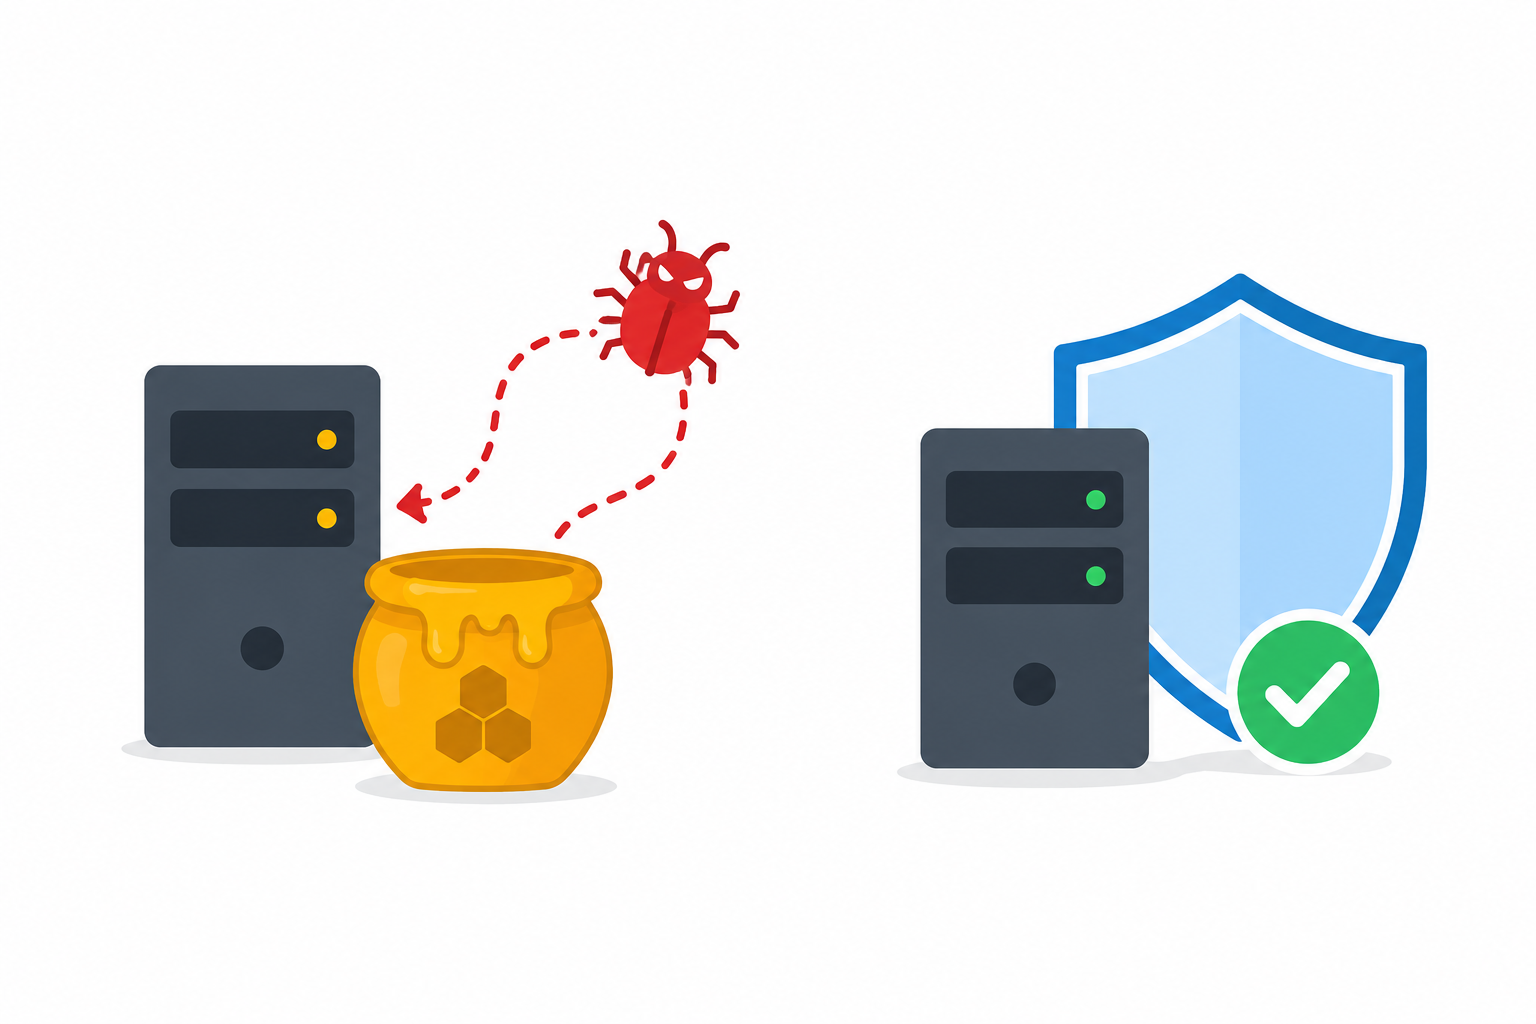
المصائد العسلية (Honeypots)
في السعي لتطوير استراتيجيات مبتكرة لاكتشاف نوايا الخصوم وفهم تكتيكاتهم، يأتي دور “المصائد العسلية” أو “Honeypots” في تقديم نهج استباقي للأمن، وتُحويل نقاط الضعف المُصطنعة إلى أدوات استخباراتية قوية. تخيل أنك تُقيم فخًا رقميًا، طُعمًا جذابًا مصممًا لجذب المتسللين بعيدًا عن مواردك وبياناتك الحقيقية والحساسة. هذا هو جوهر المصائد العسلية: نظام كمبيوتر أو خادم أو…
-
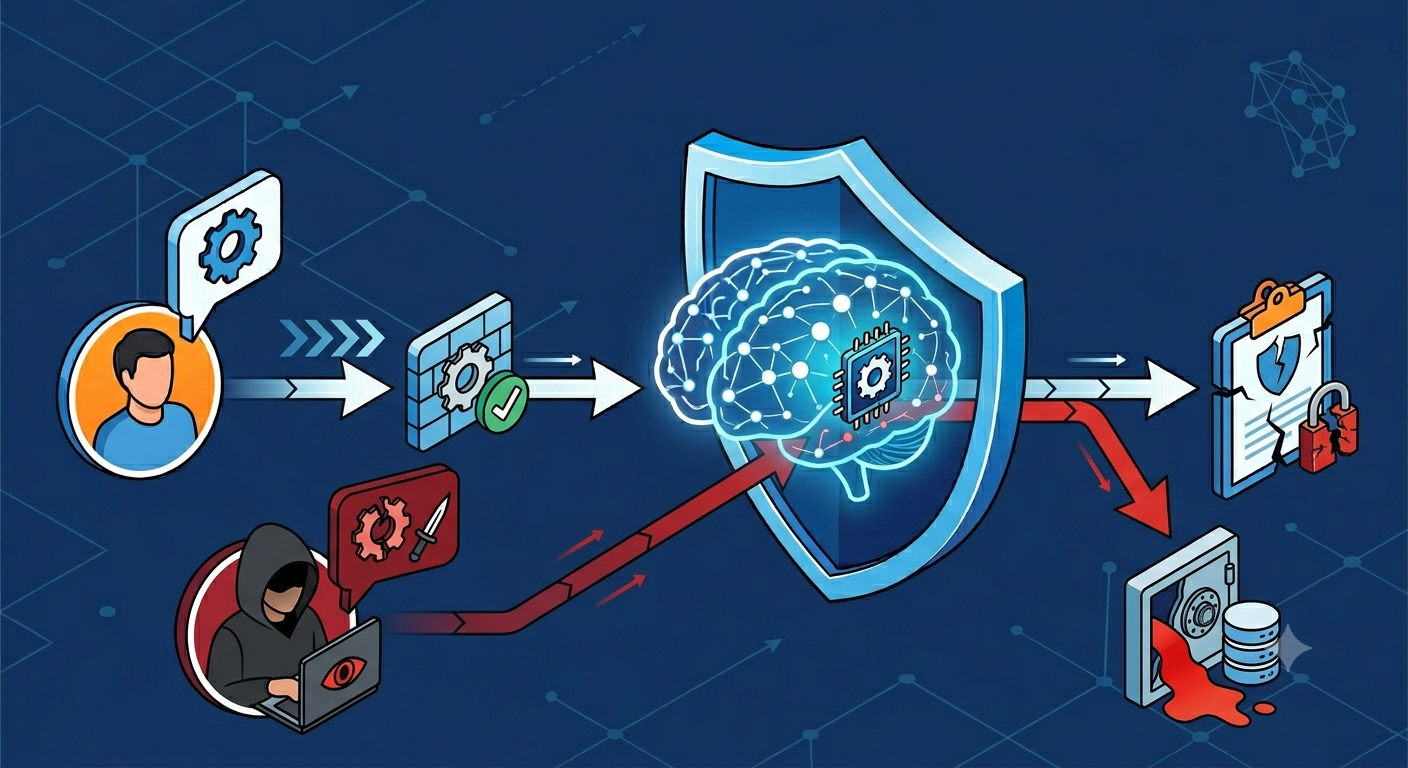
حقن الأوامر (Prompt Injection)
مقدمة مع الانتشار الواسع لنماذج اللغة الكبيرة (LLMs)، تتكشف فرص جديدة لتحويل العديد من الصناعات وتسهيل حياتنا اليومية. من روبوتات المحادثة الذكية إلى المساعدين البرمجيين وأنظمة إنشاء المحتوى، أصبحت هذه النماذج جزءًا لا يتجزأ من بيئتنا الرقمية. ومع كل تطور تقني، تظهر تحديات أمنية جديدة تتطلب فهمًا عميقًا واستجابات مبتكرة. في طليعة هذه التحديات، تبرز…
-

تحليل السجلات (Log Analysis)
مقدمة في عصر تتشابك فيه البنية التحتية لتكنولوجيا المعلومات وتتزايد تعقيداتها، أصبحت الأنظمة والشبكات والتطبيقات تنتج سيولاً هائلة من البيانات الخام التي غالبًا ما يتم تجاهلها. هذه البيانات، المعروفة باسم “السجلات (Logs)”، هي في جوهرها سجلات تفصيلية لكل حدث أو إجراء يتم داخل البيئة الرقمية. إنها البصمات الرقمية التي يتركها كل تفاعل، وكل عملية، وكل…