-
المستندات الخبيثة (Malicious Documents)
مقدمة تُعد المستندات من أكثر الوسائل شيوعًا لتبادل المعلومات. تتعدد استخداماتها لتشمل التقارير، المقترحات، والعقود، مما يجعلها جزءًا لا يتجزأ من العمليات اليومية للمؤسسات والأفراد على حد سواء. نظرًا لانتشارها الواسع، أصبحت المستندات أيضًا ناقلاً شائعًا للهجمات السيبرانية. يستغل المهاجمون هذه المستندات لتسليم البرمجيات الخبيثة (Malware)، سرقة المعلومات الحساسة، أو شن هجمات التصيّد الاحتيالي (Phishing).…
-

أمن واجهات برمجة التطبيقات (APIs Security)
مقدمة تعد واجهات برمجة التطبيقات (Application Programming Interfaces – APIs) العمود الفقري للتطبيقات الحديثة والخدمات المتصلة. من تطبيقات الهاتف المحمول وخدمات الويب إلى إنترنت الأشياء (IoT) والأنظمة السحابية المعقدة، تعمل واجهات برمجة التطبيقات كموصلات حيوية، مما يتيح للأنظمة البرمجية المختلفة التواصل ومشاركة البيانات والوظائف بسلاسة. ومع تزايد اعتماد المؤسسات على واجهات برمجة التطبيقات لدفع التحول…
-
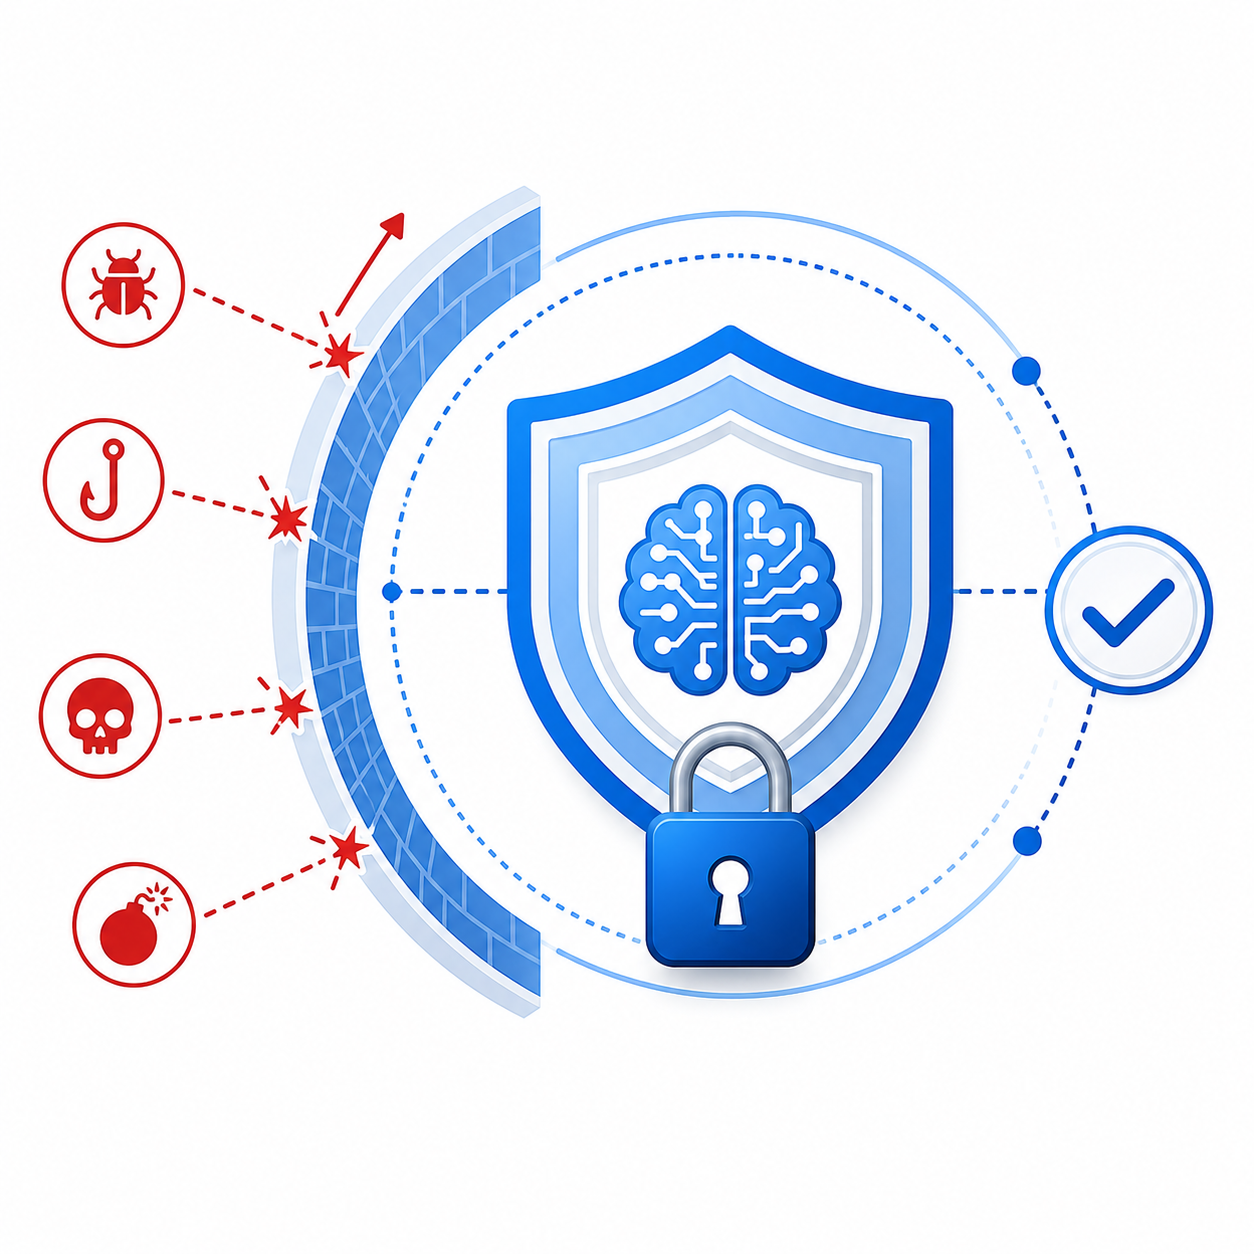
أمن الذكاء الاصطناعي (AI Security)
مقدمة أحدث دمج الذكاء الاصطناعي (AI) في تطبيقات المؤسسات تحولاً جذرياً في المشهد الأمني. بينما كانت الشركات سابقاً تمتلك فهماً واضحاً لمساحات الهجوم (Attack Surface) التقليدية – مثل تطبيقات الويب ونقاط نهاية API وقواعد البيانات وطبقات المصادقة – فإن إدخال مكونات الذكاء الاصطناعي يُحدث ثورة في هذا الفهم. يعالج هذا المقال التحديات الأمنية الجديدة التي…